Langganan via email

Jangan mau ketinggalan update Inspiration, setiap kali ada postingan baru akan langsung dikirim ke email kamu

Enter your email address:

Senin, 12 April 2010

Project Download Menggunakan Rapidleech


Hello World... akhirnya posting lagi setelah posting terakhir 5 April lalu (lho... :D), lama tapi begitu cepat, waktu berlalu tak terasa udah setahun. So, tanpa perlu berlama-lama menghitung hari, project mencoba menyajikan inspiration soal download atau sharing file. Pernah dengar rapidleech? yup, tepat sekali, rapidleech itu kalau project bilang adalah suatu script yang berfungsi untuk mendownload file dari online storage yang bersifat sharing seperti rapidshare, megaupload, hotfile, gigasize dengan fasilitas account premium walau hanya sebagai free user.

Jelas sangat berbeda ketika project langsung mendownload dari official site-nya, walaupun free user juga dapat bagian, otomatis miskin bandwidth, bahkan terkadang hanya bisa mendownload 1 kali untuk IP yang sama sampai waktu yang tidak ditentukan. Sementara untuk mendownload segudang software, e-book, dan aplikasi-aplikasi yang project butuhkan di rapidshare, rapidleech sebagai alternatifnya. Walaupun banyak daftar situs-situs rapidleech yang project temukan, namun hanya 2 saja yang sering dipakai

http://shot.rewaz.co.cc/index.php
http://rapid8.com/

rapidleech ini bisa digunakan tanpa harus sign up apalagi ngisi survey dulu, fiuuhh...pusing kalau harus ngisi survey dulu dan itu juga belum tentu langsung bisa digunakan. Nah, kalau kamu pakai apa? bagi-bagi project ya... :p
Next here »»

Minggu, 05 April 2009

Windows XP like Vienna

Sesekali ingin suasana baru ketika membuka Laptop/PC, dah bosen ngeliat tampilan Windows XP, Vista transformation pun dah pernah nyoba, ya skin nya doang gak apa-apalah. Habis spesifikasinya gak cukup canggih klo mo pasang Vista beneran, aku juga gak mo repot ngurusin Laptop lemot yang gak mau diajak kompromi, ujung-ujungnya install ulang deh tu Windows. Sekalian deh icip-icip tu si Vienna alias Windows 7 (Seven), cuma ya seperti selumnya kebagian kulit doang.

So, you wanna too...
This is the link download Windows XP like Vienna...


update 25 Oktober 2012 berhubung link-nya sudah mati dan project pun sudah menggunakan OS Vienna, jadi link-nya project hapus aja ya... install vienna kulitnya dibuang, iya dong... Next here »»

Selasa, 10 Maret 2009

Internet Download Manager 515 free udah punya?


Bisa dibilang ni postingan daripada-daripada tapi penting, bukan asal-asalan dan gak penting, buat yang blom punya Internet Download Manager (IDM) versi 5.15 tentunya. Nah... sedikit penjelasan biar gak ketahuan bgt ni postingan darurat kalau IDM 5.15 ini adalah software yang sering digunakan downloader mania, kecepatannya dalam mendownload file maknyus dah, saya sih baru nyoba IDM, FDM sama DAP, klu DAP (Download Accelarator Plus) cuma bentar, habis di blacklist, trus IDM juga pernah pake keygen ketauan fake serial number, nah klu FDM (Free Download Manager) gak usah khawatir ni asli 100% gratis tanpa pake crack, patch, keygen atau fake serial number, cuma ya namanya juga gratisan menurutku kecepatan download FDM masih kalah dibanding IDM atau DAP.

Sebenarnya sih tergantung kebutuhan juga, kalau dari pengalaman waktu download pake FDM, kita tetep bisa buka halaman-halaman website dengan loading page relatif normal, tapi kalau pake IDM, rasanya resource memory dikerahkan semua tuk download file sehingga waktu buka halaman website jadi lolaget (loading lambat banget) bahkan kadang gak bisa dibuka (note: uji coba menggunakan koneksi dial-up) kalau koneksi broadband/wireless ngaruh juga soalnya di kampus selalu ramai mahasiswa (manusia haus koneksi wireless aja) hehe... Trus klu IDM sendiri terintegrasi dengan Firefox, add-ons langsung terinstall pada Firefox saat kita melakukan instalasi IDM.

Dah ya basa-basi nya, langsung aja ni bagi yang blom punya IDM 515 dan mau punya silahkan download di alamat forum berikut

http://forum.djawir.com/internet-web-54/idm-515-build6-free-28781/

karena patch-nya mang saya temukan dari sana. Oh ya untuk bisa mendownload file-nya harus jadi member forum, bagi yang gak mau repot sorry nih sekarang saya blom bisa repot tuk upload ke ziddu, hehe... jadi saya nunggu request aja klu mo link lain dari itu.
Next here »»

Kamis, 26 Februari 2009

Anti Virus Palsu...? "error check system" di Facebook?

Pada kreatif ya para hacker sekarang, seperti kata BBC News kemarin, baru-baru ni para hacker membuat antivirus palsu, oow...

Ketika menggunakan antivirus palsu tersebut bukannya ngilangin virus malah yang ada reunian tu pada keluarga besar virus, trojan, dan worm di PC kita, cape deh...

Hacker telah membuat trik yang lebih canggih untuk menipu pengguna agar mereka membeli anti virus palsu, salah satu yang pernah ditemukan adalah anti virus AVG palsu.

Hacker juga membuat review palsu untuk mengelabui pengguna supaya membeli antivirus palsu tersebut. Website terkenal majalah-majalah IT pun di kloning, di hosting ke website hacker, kemudian halaman yang dibuat kelihatan seperti sebuah review resmi perusahaan. Mereka benar-benar ahli meng-copy sebuah website dan membuatnya keliatan seperti aslinya, jadi tidak hanya logo dari situs tersebut yang perlu diperhatikan tapi juga domain dan URL.

Pada awal Februari 2009, hacker tersebut telah meletakkan tiket palsu berupa URL yang mengarahkan calon korban untuk diminta menginstall software antivirus palsu. Dan...

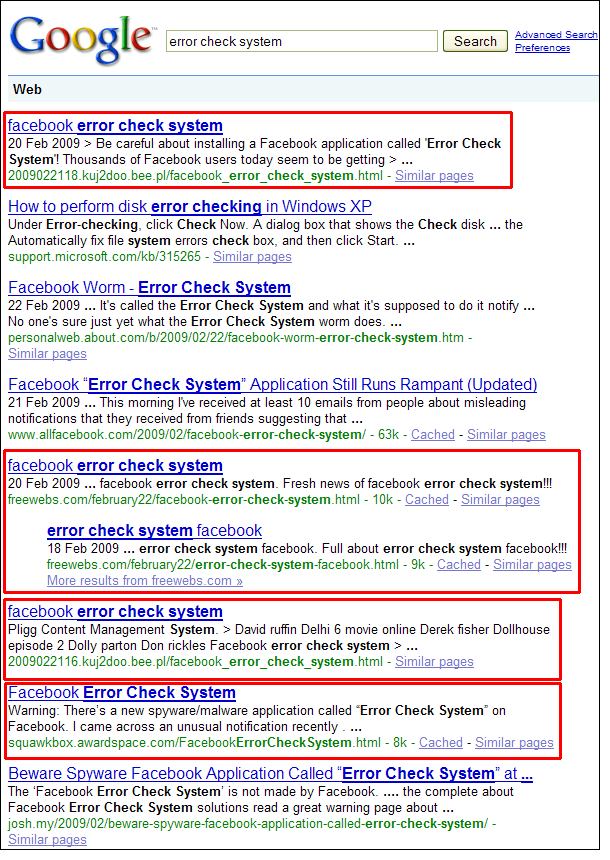
Katanya lagi, Sebuah aplikasi Facebook yang tersebar berupa worm di kalangan pengguna telah menyebabkan pesan error untuk pengguna Facebook. Walaupun aplikasi dan pesan itu sendiri tidak berbahaya, pencarian pesan error "Error Check System" di Google sampai pada sejumlah website yang diklaim memiliki informasi mengenai dugaan ancaman tersebut, tapi website tersebut benar-benar dirancang untuk menampilkan scan antivirus palsu di komputer kamu.

Aplikasi tersebut akan secara otomatis mengirimkan dirinya ke semua teman kamu, mengatakan ada masalah. Orang-orang panik dan melakukan apa yang kebanyakan dilakukan dan mencari istilah tersebut di Google untuk melihat apa maksudnya.

Hasil Pencarian Google berikut yang ditandai warna merah menunjukkan beberapa website yang akan menyarankan instalasi anti virus palsu.

(sumber pic: http://www.f-secure.com/weblog/archives/00001611.html)

Tetapi mengklik link penipu tersebut tidak berarti secara otomatis menjadi terinfeksi. Memiliki anti virus yang up to date akan mencegah infeksi dan beberapa web browser juga akan mengingatkan kemungkinan aktivitas jahat.

Dan barusan saya coba search di Google dengan keyword "error check system", hasil SERP di halaman pertama lebih banyak menunjukkan website yang memberikan informasi mengenai hal ini, bukan website yang menjebak. Tapi waspada tetap, karena biar bagaimanapun mereka akan terus mengembangkan trik-trik baru dalam mengelabui pengguna internet.
Next here »»

Selasa, 24 Februari 2009

Aya Happen with followers...?

Tadi niatnya cuma mo ngecek kondisi Google Webmaster Tool, dan ketika akhirnya buka Inspiration I am surprise... with the follower, what happen...? Tiba-tiba terpangkas menjadi 5 saja, hehe... mungkinkah mereka berpaling secara massal...

Yah kasian bgt ni blog project, mending punya follower 100 gitu jadi klu 5 ato sampe 10 kabur gak bakal ketahuan, lha Inspiration hanya punya 10 follower, eh 5 dah hilang ntah kemana. Tapi saya tidak mau berburuk sangka dulu berpikiran klu hal itu terjadi karena follower tersebut yang ingin hengkang dari mengikuti blog ini, dan setelah melakukan inspeksi mendadak ke beberapa blogger, project juga menemukan hal yang senada, terjadi pemangkasan secara signifikan terutama yang punya follower sedikit bakal keliatan bgt tuh. Sebaliknya avatar inspiration juga gak terpampang di beberapa blog yang saya follow, padahal saya blom pernah berhenti jadi follower blog yang sudah saya follow.

Sebenernya kesalahan terjadi di mana? Ada apa dengan follower blogger.com? Saya juga blom tau jawabannya, soalnya ni buru2 mo ketemu doping, mo ngerjain project lagi dulu nih buat diserahin ma doping. Kalau ada yang tau penyebabnya kabar-kabari ya...

see u all...


UPDATE 26 Februari 2009

Baru baca jawaban dari Team Blogger, katanya mo launching integrasi dengan Friend Connect makanya beberapa blog yang difollowing ada yang bersifat privat, seperti inspiration ini misalnya klu view complete profile bakalan gak ada satupun blog yang di following keliatan. Nah, ntar katanya klu dah beres sistemnya yang lagi error blogger.com akan mereset kembali jumlah follower kembali seperti semula, kita tunggu aja, lebih lengkapnya bisa baca thread berikut http://groups.google.com/group/blogger-help-troubleshoot/browse_thread/thread/b1c638731a27ba37

Next here »»

Senin, 23 Februari 2009

Belajar Java dari Javala

Just sharing info aja buat yang Java holic, Lha... project ni makin gak jelas blog Inspiration mo dibawa kemana, sekarang malah ngomongin Java, hmmm... terlanjur namanya juga Inspiration bisa apa aja, itu gunanya ngambil judul blog yang umum, jadi bisa posting gado-gado campur sari bumbu rujak (bayangan ndiri deh tu rasanya gimana).


Mungkin klo mang Java holic beneran kali dah tau juga website yang satu ini karena sangat bagus tuk belajar Java mulai dari nol sampe mahir, Javala. Web berbasis e-learning yang dikemas cukup menarik karena murid-muridnya selain memperoleh materi belajar juga harus mengerjakan tugas yang diberikan dan bagi murid yang rajin akan mendapat reward berupa poin, nah nanti akan diumumin siapa pengumpul poin terbanyak yang masuk dalam daftar top 100, hehe... jadi murid2 bisa terpacu tuk ngerjain soal2 yang diberikan. Walaupun sebenarnya tujuan utamanya juga tuk belajar sehingga mahir dalam bahasa Java, namun motivasi menduduki top 100 tak bisa dipungkiri berdasarkan kutipan dari tulisan Timo Lehtonen berjudul Javala – Addictive E-Learning of the Java Programming Language berikut

the system grants Javala points which help the student to reach a higher position on the top 100 list of best Javala programmers. According to my observations this highly motivates the students. This phenomenon of addictive e-learning causes some students to spend nearly five hour long continuous periods in Javala with only 10 minute breaks in between. During a one year period of the existence of Javala, the system has collected a huge amount of data concerning peoples learning events. Thousands of Javala users have executed Java code over 200000 times. What makes this number especially high is that the system is in Finnish language only – if an English version were available, there would be a lot more events


Intinya dengan pemberian poin ternyata membuat murid2nya jadi addictive (ketagihan/kecanduan) belajar Java, tahan melototi Javala sampe 5 jam, dan mengambil napas istirahat selama 10 menit disela2nya (hehe... terjemahan bebas ala project).
Whats..., "Finnish language only...?"
"no, no, no, coz now English version was available"
iya setelah cek en ricek, dah ada tuh yang english, jadi masih bisalah ngerti materi ama soal2nya dikit2.

So...jadi...klo mo kesana yo ni linknya

http://javala.cs.tut.fi/en/welcomePage.do


Next here »»

Jumat, 13 Februari 2009

$250,000 Buat Kamu dan Conficker Creator

Hmmmm... jumlah yang tidak sedikit bukan...? Itu buat kamu dari Microsoft tapi gak cuma-cuma dong tentunya... Mengutip berita dari BBC News hari ini, uang sebanyak itu akan menjadi milik kamu jika bisa menemukan siapa dalang dibalik virus Conficker/Downadup.

Mengantisipasi conficker agar tidak sampai menginfeksi PC atau laptop juga penting, karena kelihatan bahwa worm Conficker adalah suatu serangan kriminal (mencari uang). Seberbahaya apakah virus conficker ini...? sampai-sampai George Stathakopulos dari Microsoft's Trustworthy Computing Group mengatakan bahwa


"Orang yang membuat malware ini harus bertanggung jawab."
"Perusahaan raksasa seperti Microsoft tentunya tidak dipersiapkan untuk duduk dengan tenang dan membiarkan aktivitas sejenis itu tidak dikendalikan."
"Pesan kami sangat jelas - siapapun yang telah membuat ini yang telah menyebabkan gangguan significant bagi pelanggan kami dan kami mengirim pesan bahwa kami akan melakukan apapun yang bisa kami lakukan untuk membantu penangkapanmu"

Worm Conficker adalah program yang membuat replika sendiri kemudian mengambil keuntungan dari jaringan komputer atau komputer yang tidak menjaga patch security Windows nya selalu up to date.

Conficker dapat menginfeksi mesin melalui koneksi jaringan atau dengan bersembunyi pada drive memory USB (flashdisk) melalui pemindahan data ketika dicolok dari komputer satu ke komputer lainnya. Sekalinya tertanam pada komputer, maka dia akan men-setting pertahanan yang membuatnya susah untuk dicabut.

Worm tersebut merayap pada jaringan dengan menebak username dan password. Sebaiknya kekuatan password lebih ditingkatkan lagi dengan kombinasi angka-angka, tanda baca dan juga huruf besar.

Virus tersebut akan melaporkan pada pembuatnya untuk update dengan mengunjungi domain web. Ini menghasilkan nama dari domainnya sendiri menggunakan kode yang rumit yang keamanan sudah di-crack untuk membawa pertumbuhan worm dan menghentikan perkembangannya.
Malware seperti Downadup bisa digerakkan untuk mencuri data atau mengambil kontrol dari komputer yang telah terinfeksi menjadi malicious hacker yang menyatukan mereka sebagai tentara dari apa yang dinamakan sebagai botnet.

Walaupun Downadup yang disebarluaskan pembuatnya masih harus mengaktivasi payload-nya untuk mencuri data atau melancarkan serangan lain. Hal ini sudah menyebabkan administrator jaringan pusing karena user dikunci dari akun mereka ketika worm tersebut menebak password dengan benar.

Di tahun 2005 Microsoft telah membayar $250,000 untuk 2 orang yang membantu mengidentifikasi pembuat worm terkenal "Sasser". Pembuatnya ditangkap dan dihukum oleh pihak berwenang di Jerman.
Hadiah senilai $250,000 pernah dibuat juga untuk dalang dibalik 3 worm paling dicari yang lain yang dikenal dengan nama Blaster, MyDoom dan Sobig worm. Para pelakunya belum pernah ditangkap.

So... ni kesempatan buat kamu tuk dapat $250,000 dengan memburu Conficker Creator, gut lak ya...hehe...


Update

17 Februari 2009
untuk treatment bisa juga gunakan batuan tool anti spyware dari XoftSpySE yaitu XoftSpy 4.19.133 serta penjelasannya di blog exiost, software nya Paid to Free (software berbayar yang di gratisin) hehe...
Next here »»

Minggu, 08 Februari 2009

Uniblue Registry Booster versi 2.0

Daripada gak posting hanya karena project yang menyebalkan, buat reader yang sudah pindah akun dari feedburner ke google account saya kasih Uniblue Registry Booster versi 2.0. Gunanya apa? kegunaan ataupun fungsi Registry Booster ini tidak lain tidak bukan adalah untuk memperbaiki registry yang rusak atau invalid atau gak dibutuhkan lagi sehingga keberadaannya di dalam harddisk komputer akan membuat suasana seperti semak belukar, jadi diperlukan tool untuk menghapus atau memperbaiki registry yang sudah error tersebut. Dengan merapikan registry-registry yang invalid juga bisa meningkatkan performa komputer supaya lelet-nya bisa berkurang, otomatis berpengaruh juga tuk mengurangi lelet-nya aktivitas browsing and surfing (I hope so...).

Hasil jepretan FastStone berikut mungkin bisa lebih kamu fahami kalau kata-kata Project terlalu tinggi IQ-nya tuk dimengerti hehe...


Sebelum melakukan repair dan menghapus registry ada baiknya mem-back up registries tersebut terlebih dahulu karena bisa jadi ada efek samping yang mengakibatkan eror saat membuka aplikasi yang lain, maka kita bisa meng-undo proses tersebut dengan melakukan restore backup registry. Oke deh, kalau mau download aja Uniblue Registry Booster versi 2.0
Next here »»

Sabtu, 24 Januari 2009

Antisipasi Conficker dengan Disable Autorun

Ancaman keamanan pada sitem operasi Windows baru-baru ini datang dari worm komputer bernama Conficker (aka Downup, Downadup dan Kido), yang telah menginfeksi lebih dari 9 juta PC di seluruh dunia dengan korban paling banyak di China, Brazil, Russia, dan India.

Mula-mula conficker men-disable system services seperti Windows Automatic Update, Windows Error Reporting, dan lain sebagainya, kemudian melakukan koneksi ke web server dari tempat conficker ini men-download malware tambahan ke dalam komputer korban. Worm tersebut juga menempelkan dirinya sendiri ke Windows processes tertentu seperti svchost.exe, explorer.exe dan services.exe.

Untuk mengantisipasi Conficker pada Windows machine kita agar tidak terinfeksi, pertama-tama kita harus men-disable fitur AutoRun. Hal ini dapat dilakukan dengan men-download dan meng-install update-update tertentu secara manual untuk Windows XP atau Windows 2000. Sementara pengguna Windows Vista bisa melewatkannya karena bisa diwaspadai melalui automatic updates.
Sekarang klik Start,Run dan ketikkan gpedit.msc dan klik OK.


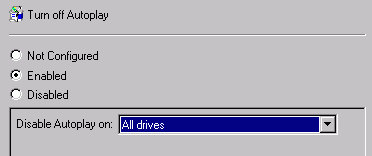
Di bawah Computer Configuration, expand (klik tanda [+])Administrative Templates. Untuk Windows XP, klik System dan untuk Windows Vista, klik Windows Components kemudian Autoplay Policies. Pada panel Settings, klik kanan Turn off Autoplay, dan kemudian klik Properties.


Klik Enabled, kemudian pilih All drives pada kotak Turn off Autoplay untuk men-disable Autorun pada semua drive. Klik OK dan restart komputer.


I get this information from labnol.org
Next here »»

Jumat, 16 Januari 2009

Top Secret dari hongkong...???

Waktu nge-cek email kemarin, di inbox ada email yang bunyi nya seperti ini


Kebaca gak sih... ya udah saya bacain sekalian translate, intinya email ini berisi ajakan tuk melakukan pencurian terselubung.


Ceritanya nih yang ngirim ngaku-ngaku manager dan accounting sebuah bank di Afrika, trus katanya di bank tempat dia bekerja ada uang senilai USD$18,5 million (bikin ngiler gak nih), nah uang tersebut sudah mengendap selama bertahun-tahun karena gak ada yang mengklaim sebagai pemiliknya, uang tersebut adalah kumpulan dari beberapa akun rekening yang pemiliknya telah meninggal akibat kecelakaan pesawat sejak July, 2003.


Dia juga menunjukkan data berupa link ke BBC News, dan katanya dia tidak mau uang tersebut masuk ke akun harta karun bank sebagai dana yang ditinggalkan makanya dia kirim email tersebut tuk ngajak kerjasama. Yaitu dengan mengklaim sebagai keluarga terdekat dari salah satu pemilik rekening tersebut agar dananya bisa dicairkan atau dipindah tangan


sssssssssssttttttt jangan bilang siapa-siapa, ini Top Secret...


Top secret dari hongkong "mas"...??? kalau mau nyuri atau mau nipu jangan ngajak saya dong, gak level!!!


Menurut analisa project target korban sang pengirim email ini ada 2 kemungkinan: pertama, seperti yang dia jelaskan yang dicuri adalah uang yang ngendap, kedua bisa jadi adalah orang yang tertarik dengan ajakannya kemudian dia juga meminta detail informasi akun bank yang akan ditransfer yaitu si calon patner pencuri/penipu. Saya juga pernah posting berita dari BBC News seputar pencurian detail akun bank, itu melalui Sinowal Trojan, lha ini bisa jadi salah satu cara juga kan.


Kalau emang bener yang dia bilang nekat banget ni orang, gimana bisa dia percaya gitu aja ama orang yang gak dikenal dengan hanya menegaskan


Please I would you like to keep this proposal as a top secret and delete it if you are not interested


Apalagi ngirimnya ke project, ditegesin juga disini klo saya gak tertarik "mas" tapi buat saya ini cuma top secret dari hongkong, pencurian sekaligus penipuan terselubung kok mesti dijaga, mikir dongs...!!! Apalagi yang sampe tertarik untuk jadi partnernya lebih gak mikir lagi kali yeee...


Btw, thank's to yang ngasih tau cara buat spoiler-nya karena Top Secretnya jadi makin dari hongkong, hehe... (moga2 gak ada yang baca dari hongkong, ntar bisa didemo ni si project)

Next here »»

Kamis, 15 Januari 2009

Google Adsense was banned by Project

Biasanya para blogger akan urang aring (eh salah, maksudnya uring-uringan) kalau sampai kena banned ama Google Adsense, kenapa? karena sekalinya account publisher sudah di ban maka gak bakal bisa dipake lagi, bener gak sih? soalnya project sendiri belum pernah di ban ama Google Adsense, cuma project pernah baca curhatan beberapa blogger yang mengalami nasib demikian, mo posting aja males katanya, segitunya kah? Padahal kan masih banyak PPC yang lain, apalagi yang lokal sekarang dah makin rame, kalau project sendiri sebenernya lebih tertarik ama yang lokal karena pembayaran komisi nantinya akan lebih mudah ngurusnya, gak pake ribet harus punya account paypal atau misalnya harus cairin melalui cek bla...bla...bla... dan sebagainya.


Nah sekarang dibalik, Google Adsense was banned by Project , "wow sok banget lu project?" pikir blogger lain, lebih lebih google yang bakal gak ngefek apa-apa walaupun di ban ama project. Iya soalnya google adsense dah gak sesuai ni dengan Policy Project, salah satunya mengenai konten iklan yang ditayangkan seperti berikut


google ads


Apa maksudnya coba buat iklan begituan di blog Inspiration, padahal project memasang channel yang berhubungan dengan computer news update, google update, software, teknologi informasi, dan virus (apa mungkin ini...?) kan gak ada hubungannya sama sekali.

channel adsense

Pasang iklan Adsense disini juga buat coba-coba, ternyata uji coba tersebut tidak menghasilkan apa-apa, di tambah lagi kasus ini sudah melanggar ketentuan yang berlaku di blog inspiration. Ya udah deh gak ada ampun lagi buat Google Adsense, project ban aja sekalian, toh juga account publisher-nya minjem punya sahabat, hehe... Setidaknya mungkin sampai project mengerti penggunaan channel, baru bisa dipasang lagi tu Adsense. Apa ada yang tau kira-kira kenapa ya channel yang kita masukkan berbeda jauh dengan iklan yang ditampilkan ama Google Adsense?

Next here »»

Selasa, 13 Januari 2009

Final Assignment Project Campur-Campur

Ketika mengerjakan PR kedua dan terakhir, alarm tuk PR yang lebih urgent akan berbunyi lebih keras, apalagi setiap minggu selain menanyakan kabar, alarm dari tempat nun jauh disana juga mulai gak karuan bunyinya (waduh, bisa terancam nih blog project). Belum lagi di kampus, selalu ada alarm kapan gi, sampai mana gi, udah selesai gi...? Hehe...itu jawabannya.

Sewaktu saya mencoba tuk fokus pada satu pilihan saja, saya malah gak bisa tapi tuk multitasking pun saya belum menguasai jurus-jurusnya yang akhirnya saya sempat menyerah. Namun, saya pikir kapan lagi saya belajar agar semua project bisa berjalan lancar, nge-blog efektif adalah soal yang belum saya ketahui jawabannya. Akhirnya saya simpulkan sendiri kalau dulu sempat stop posting tapi blogwalking tetap jalan gak berhasil, sekarang saya balik aja, mungkin hobby jalan-jalan yang pernah menghasilkan blogwalking yang aneh untuk sementara saya break dulu.

Next, final assignment project gak bisa dipandang sebelah mata lagi karena sudah diujung tanduk, alibi ini juga saya pakai untuk tidak ikut serta dalam proyek review keliling yang dicetuskan albri sebagai alternatif sarana menghubungkan link pertemanan antar blogger karena model PR kurang efektif untuk SEO.
Silahkan kalau ada yang mau ikutan, pendaftaran masih dibuka untuk umum, gratis 100%.

Logo Review Model Lingkaran

Ya udah deh, sebelum menutup postingan ini sekalian mau jelasin ke Cahaya Biru soal pertanyaan saya tentang pengaturan readmore secara manual bisa gak diterapkan pada readmore otomatis seperti pada template Cellar Heat, misalnya postingan ini pake readmore manual jadi gambar yang ada di tengah tulisan bisa ditampilkan pada homepage, kalau memang bisa saya baru bisa bilang bye bye...
Bingung kan...makanya baca semua...
Next here »»

Jumat, 09 Januari 2009

Support Project in Busby SEO Test

Blogger mana yang gak tau kompetisi bertaraf internasional seperti Busby SEO Test? Adakah? Ya jelas ada dong. Informasi sedikit bahwa Busby SEO Test adalah keyword yang digunakan dalam mengikuti SEO World Cup 2 yang akan berakhir pada tanggal 31 Januari 2009, tinggal hitungan hari. Oleh karena itu para master SEO pun meluncurkan berbagai strategi perang yang sudah direncanakan dalam mengikuti kontes ini, salah satunya dengan mengerahkan kekuatan supporter, hehe...


Lha trus emang project ikutan...??? Kok pake acara support project mungkin itu yang jadi pertanyaan mengganjal. Jawabannya...
tentu tidak, kan masih newbie level 0, soalnya albri aja masih ngaku newbie, apa pura-pura newbie gak tau juga sih... Buat Project saat ini SEO is still imagination seperti halnya SEO Imagine, dan paling kalau pun mo support project bisa nanti saat project ikutan kompetisi templet antar planet hehe... olehkarenanya dari sekarang project meluncurkan strategi mengumpulkan supporter karena kontes ini lebih dari taraf internasional atau kelas dunia (pembaca 100% asli bingung).

Sebagai latihan untuk ajang bergengsi tersebut project juga sudah persiapkan Bikin Blog Gerah..., hanya sekedar catatan project mengenai template. Untuk itu diperlukan juga support dari para SEO-er yang sudah teruji di Busby SEO Test, salah satunya AbiBakar, yang sudah rela membuat 3 plug in do follow agar bisa fokus di Busby SEO Test, ada juga Evytaar yang juga jago template dengan the giant inside Busby SEO Test, dan project menjalin pertemanan dengan toppedia yang bukanlah siapa-siapa (itu dia sendiri yang bilang loh) melalui Busby SEO Test juga.

So... Support Project in Busby SEO Test have done, no reward just relation . Begitu pula blog yang sebenarnya belum siap tayang tapi mengingat deklarasi Nekat Buat Blog Baru Tekat Belajar SEO sudah kelamaan project pakai modal no perfection, just execution.
Next here »»

Senin, 05 Januari 2009

Ada Usaha Phishing Melalui Twitter, sudah baca?

Saya barusan baca peringatan dari blog twitter yang memberikan warning kepada pengguna twitter untuk selalu berhati-hati terhadap usaha phishing. Disebutkan bahwa jika kita menerima direct message atau notifikasi email untuk direct message yang me-redirect (mengarahkan) nya ke situs Twitter.com seperti
yang terlihat pada gambar, jangan sign in, perhatikan karena bisa jadi itu adalah scam.


Nah apa yang dimaksud dengan usaha Phishing?
Phishing adalah tindakan atau usaha kriminal memperoleh data dan informasi pribadi seperti username dan password, PIN, detail kartu kredit dengan cara menyamar sebagai salah satu situs yang terpercaya dalam komunikasi elektronik. Pihak twitter telah mengidentifikasi scam (berandal) phishing yang ditujukan pada pengguna Twitter dan pihak Twitter mengumumkan peringatan tersebut agar pengguna tidak dikadali alias terkecoh dengan memberikan password kepada scammer.

Lalu bagaimana cara kerjanya? Biasanya scam mengirimkan email yang menirukan isi email yang mungkin diterima dari Twitter ketika menerima notifikasi email dari Direct Message. Isinya bisa seperti "hey!check out this funny blog about you..." dan menyertakan sebuah link. Link tersebut akan diarahkan ke situs palsu yang menyerupai halaman depan Twitter. Perhatikan pada tempat URL, jika url tersebut mempunyai domain lain selain Twitter tapi kelihatan persis seperti halaman twitter maka itu adalah penipuan dan sebaiknya jangan sign in. Berikut juga beberapa tips bagaimana menghindari scam Phising (terjemahin sendiri yah, hehe...)

Nah, bagaimana kalau sudah terlanjur dikadali? Jika sudah terlanjur memberikan password Twitter ke situs phishing tersebut, kemungkinan phisher akan mengirimkan direct message atas nama kita yang juga dapat menipu followers kita. Bisa gawat kan kalau phisher ini kurang kerjaan trus ngirim pesan provokatif ke follower kita. Dalam kasus ini, pihak twitter secara proaktif me-reset password dari setiap account.

Jadi, jika kita tidak bisa mengakses atau login ke account Twitter dengan username dan password yang biasa kita gunakan, kita bisa menggunakan reset password link untuk kembali bisa melakukan akses. Link tersebut akan mengirim sebuah email ke alamat yang telah terhubung ke account kita dan kita akan bisa membuat password baru.

Jika tidak menerima email reset password, coba periksa folder junk email atau spam email karena kemungkinan secara tidak disengaja bisa terkirim kesana. Jika masih ada masalah ketika login, kita bisa menghubungi Twitter support team.
Next here »»

Minggu, 04 Januari 2009

Teliti Sebelum Membeli E-Book


Dan jangan mudah percaya dengan iming-iming, itulah kira-kira pesan yang ingin disampaikan oleh situs ebooksampah yang sudah beberapa minggu yang lalu saya dapati disebarkan oleh para blogger,cuma baru sekarang saya juga ikut serta dalam mempromosikan website tersebut untuk dibaca oleh pembaca setia blog inspiration (hehe...mang ada). Tapi kok baru sekarang di posting oleh project...?
Habis gak ada yang mo di posting (gak dink), ada sih cuma bahannya belum selesai jadi belum siap terbit deh, soalnya masih asyik aja nih ama template, rencananya tuk postingan pertama di tahun 2009, Inspiration ingin hadir dengan wajah baru lagi, cuma apa daya baru segini ternyata kemampuan project dalam mengelola satu blog.

Saya teringat kembali dengan website ebook sampah ini dikarenakan seorang sahabat yang ingin terjun juga ke bisnis internet melalui monetisasi blog. Sahabat tersebut langsung sms saya mempromosikan sebuah e-book yang baru dibelinya, isinya lengkap deh (begitu dia promosi), mulai dari cara membuat blog, tips dan trik meningkatkan traffic, sampai cara mendapatkan uang dari blog (monetize blog). Awalnya saya pikir sahabat saya ini mau bagi-bagi secara gratis, ternyata mau bagi-bagi pembayarannya hehe...belum tau ya kalau project suka yang gratisan jadi kalau ditawarin pake acara bayar biasanya mikir dulu sampe gak bisa mikir (gak dink), liat-liat dulu memang ada manfaat yang berarti gak buat project dari e-book tersebut mungkin project bakalan ikut beli. Cuma saat ini memang kita perlu lebih waspada lagi terhadap maraknya e-book sampah, sangat banyak e-book yang kita dapati di internet ternyata bukan membantu kita tuk mendapatkan uang, justru hanya menguras kantong sehingga yang tadinya udah kena kanker (kantong kering), bisa-bisa kena tumor (turun pamor) juga. Nah, daripada makin parah sebaiknya memang kita harus teliti sebelum membeli ya kan...

Mudah-mudahan sahabat saya tersebut memang telah membeli e-book yang berkualitas sesuai dengan harganya, bukan termasuk ke dalam golongan e-book yang disebutkan dalam website  ebook sampah. Promosi ebook di website tersebut dikemas begitu apik dan menggelitik, bagi yang blom baca saya rekomendasikan tuk senam kesegaran wajah terutama buat sahabat saya tersebut karena postingan ini juga karena terinspirasi olehnya.
Next here »»

Rabu, 31 Desember 2008

PR Kedua dan Terakhir

Setelah PR pertama dan terakhir, sekarang PR kedua dan terakhir pun menyusul, project bilang yang "terakhir" supaya gak ada yang berani ngasih project PR lagi, tapi ternyata thom gak kapok-kapok juga. Sebelum PR ini project juga pernah dapat PR dari Benlahmen, cuma... soal-soalnya susah jadi project ambil langkah mundur, menyusun strategi baru serang...Alasan langkah mundur tersebut juga lebih lengkapnya sudah saya jabarkan satu-persatu ketika ben menggelar kampanye anti rokok supaya bisa dimaklumi oleh Mr.Ben yang sudah punya domain berbayar (huhu...project kapan ya...).
Nah, sekarang saatnya mengerjakan PR lagi..., apa soalnya...?
Dari mana blog kalian Berasal ?
Kapan di lahirkannya blog kalian ?
Kesulitan apa saja yang ada saat membuat blog kalian ?
Mengapa membahas topik yang kalian bahas sekarang ?
Kenapa tampilan blog kalian mengunakan template itu ?
Apa yang pertama kalian lakukan saat blog kalian baru jadi ?

Dan...kunci jawabannya ada disini...

  • Dari mana blog kalian Berasal ?
Blog ini berasal dari Medan (loh itu project kali ye...), berasal dari 3 mahasiswi di ujung tanduk (singkat saja AnFiDi) malah nekat buat group tuk menemukan keahlian di bidangnya, selengkapnya bisa baca tentang Project SITE
  • Kapan di lahirkannya blog kalian ?
Tepatnya di bulan Juni saat anak-anak stambuk '04 beramai-ramai mengajukan surat lamaran judul skripsi, project saat itu juga termasuk dalam keramaian, namun setelah surat lamaran diterima sampai sekarang blom juga ada perkembangan significant ke step selanjutnya yaitu seminar proposal (blog ini salah satu kambing hitam dari semua keterlambatan itu)
  • Kesulitan apa saja yang ada saat membuat blog kalian ?
Fokus, kesulitan yang paling project rasakan adalah ketidakfokusan, di sisi lain skripsi masih membayang-bayangi aktivitas nge-blog project (huhu...apa perlu pengumuman kedua tuk stop posting ya...)
  • Mengapa membahas topik yang kalian bahas sekarang ?
Topik yang dibahas dalam blog inspiration juga dah mulai gak fokus, awalnya dibuat tuk membagikan hasil pertemuan yang dilakukan SITE-group, kemudian karena aktivitas group sudah raib ntah kemana akhirnya blog ini diambil alih oleh salah satu personilnya yang berinisial 'An' yang membahas seputar perkembangan dan inspirasi teknologi karena ia ingin menyuguhkan berita up to date mengenai teknologi komputer dan internet, lama-lama malah merambah tutorial dan tips seputar blog karena project ingin membagi pengalaman aja sih dengan blogger lain.
  • Kenapa tampilan blog kalian mengunakan template itu ?
Harus project katakan secara jujur sebenarnya template yang sekarang bukan template project banget, kenapa? karena project adalah Greenholic/GreenLover (Hijau gue bgt deh pokoknya), sementara disini malah di dominasi oleh Blue, padahal project bukan Cahaya Biru atau blog biru mas Anang. Nah, project memilih template profesional ini untuk sementara waktu agar bisa menempatkan beberapa iklan, trus juga widget-widget yang penting menurut project, template profesional ini terdiri dari 7 kolom (puas deh mo pasang apa aja). Project harus menyesuaikan theme profesional tersebut dengan header yang menggambarkan sumber inspirasi dan juga profesionalisme.
  • Apa yang pertama kalian lakukan saat blog kalian baru jadi ?
Waktu masih bayi aja inspiration dah di promosikan ke temen-temen di friendster supaya pada berkunjung, padahal apa yang mo diliat coba, cuma pidato gak penting dari Site-group (uppsss... kalau de_gr33 tau bisa disemprot daku soalnya dia yang nulis, hehe... dan juga artikel tentang Ant Colony System juga ditulis dari inspirasi Tugas Akhirnya)

Dan akhirnya... terjawab sudah soal-soal PR dari thom, untuk selanjutnya ditindaklanjuti oleh beberapa blogger yang telah saya sebutkan secara tidak sengaja dalam menjawab PR yaitu benlahmen, cahaya biru, anang, de_gr33 gak termasuk soalnya dia masih personil SITE-group secara ProjectSite blom dibubarkan secara resmi, hehe... Ditambah dengan abi bakar, harry seenthing, evyta, cebong ipiet, albri, armand, dan alifahru.

Dalam hal ini project tidak suka memaksa, silahkan mengerjakan jika ini penting, kalaupun tidak dikerjakan berarti setuju kalau project memberi PR ini dengan label inspirasi gak penting, hehe... (dilema blogger mode on)
Next here »»

Sabtu, 27 Desember 2008

ScribeFire Blog Editor untuk Pengguna FireFox

Yes, I am posting this from ScribeFire! Tau apa itu ScribeFire...? saya juga baru tau pas iseng liat add ons untuk Firefox, ternyata banyak yang bermanfaat, salah satunya ya ini. ScribeFire adalah layanan yang terintegrasi dengan browser Firefox untuk mempermudah kita meng-update blog atau posting artikel. Kalau secara offline biasanya saya pakai Windows Live Writer untuk posting artikel, nah secara online bisa pake ScribeFire sebagai alternatif. Lha... apa bedanya kalau gitu dengan Posting Blog Editor yang udah ada di blogspot, wordpress,dan lain-lain, mungkin kamu pikir gitu ya kan...? Secara umum emang gak ada bedanya sih, cuma ada beberapa tool tambahan yang disediakan oleh ScribeFire, nah ini saya kasih screenshot-nya deh biar lebih jelas


Saya jelaskan sedikit yang ditandai tersebut, fungsinya untuk membuka ScribeFire yang letaknya berada di sebelah kanan bawah browser kita ketika proses instalasi ScribeFire telah dilakukan. Nah, kita juga bisa langsung import video YouTube serta insert gambar dari Flickr langsung dari post editor. Trus, button dengan simbol dollar $ jelas itu untuk monetize your blog, ScribeFire membuka pendaftaran QuickAds sebagai publisher atau advertiser, selain itu kita juga bisa mempromosikan artikel yang ingin di publish ke beberapa social bookmarking seperti gambar di bawah:

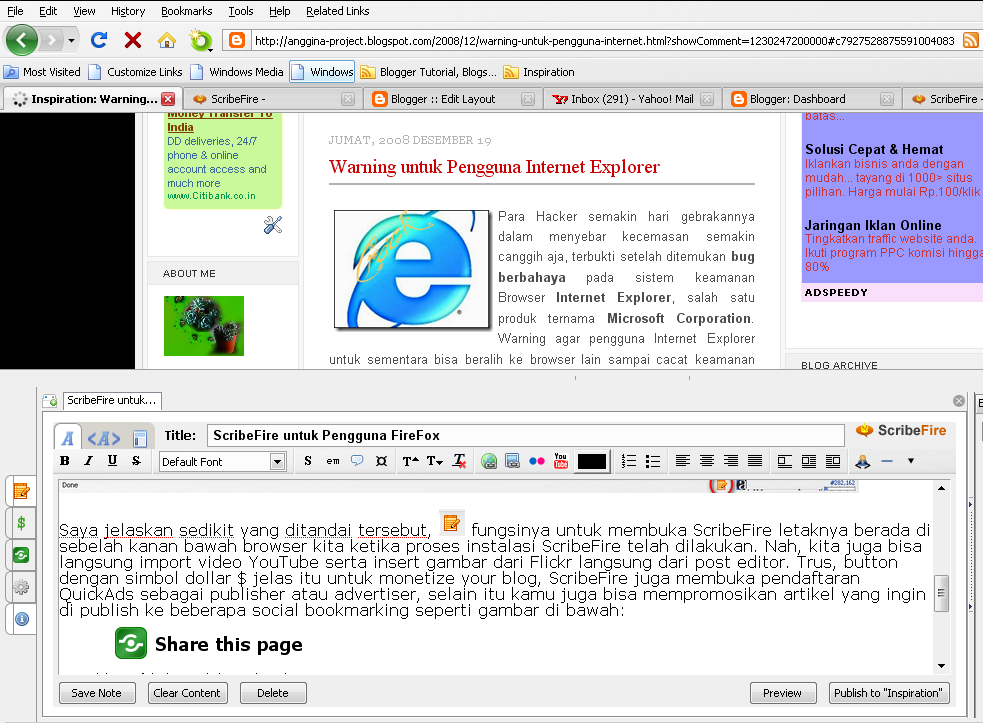
Selanjutnya button setting, untuk pengaturan window bisa split-screen mode, hal ini akan mempermudah kita dalam menulis artikel yang menggunakan metode copy paste cerdas alias terjemahan bebas, atau ingin mengutip kata-kata dari suatu artikel, atau ingin mengulas atau manganalisanya secara terstruktur, sambil baca artikelnya otak kita bisa bekerja tuk memberikan perintah kepada jari jemari tuk mengetik hasil analisa di blog editor. Dan button about, berisi postingan artikel dari ScribeFire.


Kelebihan lainnya, sangat mudah untuk membuat internal link blog, kalau biasanya saya harus membuka arsip di homepage inspiration tuk mengcopy link location, dengan ScribeFire saya cukup buka post-nya dan klik pada artikel yang ingin saya link, trus copy url, gak perlu menunggu loading homepage yang lama.


Gak tau la ya kalau selama ini cara saya yang dudung tuk ngelink artikel di blog sendiri atau ada cara lain yang lebih praktis ketika menggunakan blogger editor di blogspot maupun Windows Live Writer kalau lagi offline, kasih tau ya...

Masih banyak lagi kemudahan-kemudahan lain yang bisa kita dapatkan seperti pemberian label tinggal centang, memodifikasi timestamp, buat technocrati tags, bookmark ke del.icio.us, ada trackback url, dan lain-lain. Oleh karena saya juga baru mengeksplorasi ScribeFire ini jadi itu dulu yang bisa saya bagi, penasaran...? Silahkan menuju ke tekape aje tuk install add ons disini atau langsung dari browser FireFox-->Tools-->Add ons-->Get Add ons juga bisa.


Technorati Tags: , ,
Next here »»

Kamis, 25 Desember 2008

Dari Mashable Malah Dapat Wangsit 3.0

Seperti biasa lagi-lagi inspirasi ini saya temukan ketika melakukan blogwalking, kali ini bermula saat jalan-jalan ke luar negri menggunakan pesawat social bookmarking delicious.com, dan saya langsung tertarik untuk mendarat pada 30+Resources for Blogger Templates,hmmm...
mashable Kemudian apa yang saya dapatkan? ternyata ada 2 blogger asal Indonesia yang termasuk dalam daftar oleh website ternama Mashable.com, yaitu Isnaini dan JackBook, tidak diragukan lagi kalau template gratis dari mereka sudah tersebar ke berbagai penjuru dunia blogger.

Dari Mashable saya langsung terbang lagi ke kediaman mas Isnaini, ternyata saya malah dapat wangsit 3.0. Weits, jangan mikir macem-macem dulu karena wangsit 3.0 ini baru ada 2 macem yang bisa kamu download saat ini, mungkin kalau kamu sering kesana bakal ada lagi produk-produk terbaru yang dibagikan secara gratis oleh mas Isnaini. Sebenarnya apa itu wangsit 3.0? sejauh yang saya tau wangsit 3.0 ini adalah nama acara kumpul-kumpul sambil bahas seputar online earning yang diadakan oleh group jumatan yang dikelola mas Isnaini. Nah, materi presentasinya berisi Blogspot dan Wordpress, yang kedua SEO what's next, menarik bukan...? saya dah download silde-nya, penyajiannya singkat, padat, jelas, unik, dan lucu, hehe... saya sendiri bacanya sambil senyum-senyum gak karuan deh. Kamu bisa langsung lihat materi wangsit 3.0 di rumah mas Isnaini atau kamu juga bisa download langsung dari sini, silahkan...
Next here »»

Minggu, 21 Desember 2008

FastStone Capture versi 6.3 Tool Pembatu Tutorial

FastSone Capture adalah software tool untuk mengambil dan merekam gambar yang tampil pada screen (layar monitor) komputer, sangat berguna kalau kita ingin membuat tutorial interactive. Sebelum tau FastStone Capture ini, saya selalu menggunakan Print Screen pada keyboard (ada juga yang disingkat PrtSc), umumnya command ini sudah banyak yang tau dan so pasti juga tau hasil gambarnya kurang maksimal. Nah, dengan FastStone Capture kamu bisa

mengambil gambar apapun selama keberadaannya masih di komputer kamu tentunya, termasuk window, object, menu-menu, layar penuh, rectangular/freehand region bahkan scrolling window atau halaman web tool FS.Bagusnya lagi ni bisa merekam semua aktivitas pada screen termasuk perubahan-perubahan pada screen, suara dari microphone, pergerakan mouse dan klik-klik yang disimpan kedalam file video yang telah dikompresi.screen recorder
Berikut tool-tool lainnya
FS capture tool
Setelah mengambil gambar dengan button(input) maka kita juga bisa mengedit gambar tersebut pada editor yang dilengkapi tool berikut ini
editor tool
Silahkan coba sendiri dan rasakan khasiatnya, FastStone Capture versi 6.3 yang saya peroleh masih Trial selama 30 hari, saya coba googling blom ketemu juga serial number gratisan-nya, klo ada yang dah punya bagi-bagi dong...yah,yah,yah... Tapi saya punya cadangan FastStone Capture 6.0 Portable sekalian crack-nya. Nih kalau mau download FastStone Capture versi 6.3 dan FastStone Capture versi 6.0 Portable+Crack.


Next here »»

Jumat, 19 Desember 2008

Warning untuk Pengguna Internet Explorer

IE logoPara Hacker semakin hari gebrakannya dalam menyebar kecemasan semakin canggih aja, terbukti setelah ditemukan bug berbahaya pada sistem keamanan Browser Internet Explorer, salah satu produk ternama Microsoft Corporation. Warning agar pengguna Internet Explorer untuk sementara bisa beralih ke browser lain sampai cacat keamanan yang serius tersebut bisa teratasi.

Pakar intenet mengatakan bahwa cacat keamanan Internet Explorer Microsoft tersebut mengakibatkan para kriminal di dunia Cyber dengan leluasa mengontrol komputer orang lain dan mencuri password mereka. Setelah sempat ada berita mengenai pencurian account bank yang dilancarkan melalui Sinowal Trojan, berita ini akan semakin membuat cemas lantaran kebanyakan pengguna internet memakai browser Internet Explorer. Microsoft mengatakan bahwa cacat tersebut dideteksi menyerang IE 7.0, namun status "underlying vulnerability" (jaminan mudah diserang) sekarang sudah pada semua versi browser ini. Sementara browser lain seperti Firefox, Opera, Chrome, Safari, bersifat tidak mudah diserang sebagaimana cacat Microsoft yang sudah diidentifikasi.
"Pada kasus ini, hacker menemukan lubang/celah tersebut sebelum Microsoft", kata Rick Ferguson, penasihat keamanan senior dari Trend Micro. "Apa yang kami lihat sejauh ini masih pencurian password game, namun tidak dapat dihindari hal tersebut akan diadaptasi oleh para kriminal", dia katakan, "ini hanya masalah pertanyaan bagaimana memodifikasi payload instalasi trojan tersebut"
Berita mengenai cacat keamanan serius pada IE sudah beredar pada tanggal 16 Desember 2008 lalu di BBC News, dan kemarin tanggal 18 Desember 2008, Microsoft sudah mengeluarkan patch security untuk mengatasi critical vulnerability dari Internet Explorer yang mana sudah menyerang lebih dari 2m pengguna Windows. Cacat tersebut diketahui sudah menginfeksi sebanyak 10.000 website, jumlah yang cukup bikin dag-dig-dug terutama para pelaku bisnis di dunia online. Karena para kriminal tersebut mengambil alih komputer korban dengan mengendarai mereka melalui website yang telah terinfeksi.
Tim penanggung jawab keamanan perusahaan Microsoft menyebutkan bahwan patch tersebut terdiri dari 300 lebih update yang berbeda untuk versi-versi IE yang sudah lebih dari setengah lusin dengan sekitar 50 bahasa.
Berikut juga ada saran keamanan dari Microsoft:
  • Lakukan perubahan setting keamanan IE ke level high (Lihat dari Tools/Internet Options)
  • Pasang Windows user account dengan hak terbatas untuk merubah setting PC
  • Dengan IE7 dan 8 pada Vista aktifkan Protected Mode
  • Pastikan bahwa PC anda sudah di update
  • Selalu update software anti-virus dan anti spyware
Pengguna yang mengaktifkan automatic updates akan menerima patch tersebut dalam waktu 24 jam sementara yang lain bisa mengaksesnya dengan download. Secara beritanya sudah turun kemarin maka hari ini sudah bisa di update ataupun download, walaupun saya bukan pengguna setia IE, tapi ya ikutan update juga tadi untuk antisipasi. Dari respon pihak Microsoft, saya pikir patch tersebut blom cukup ampuh untuk menangani masalah tersebut jadi buat pengguna setia IE, keep warning security alert still mode ON.
Next here »»

  © Blogger template The Professional Template by Ourblogtemplates.com 2008

Back to TOP